Après avoir dominé les actualités estivales avec l’intégration d’une multitude de crypto-monnaies aux États-Unis, PayPal refait parler d’elle pour une affaire moins reluisante.
Les fuites de données massives se multiplient, et la récente en mai affectant 184 millions de mots de passe dans le monde souligne une fois de plus les vulnérabilités en matière de sécurité numérique. Cette fois-ci, la faille inquiète notamment les utilisateurs de PayPal.
15,8 millions de comptes PayPal exposés sur le dark web
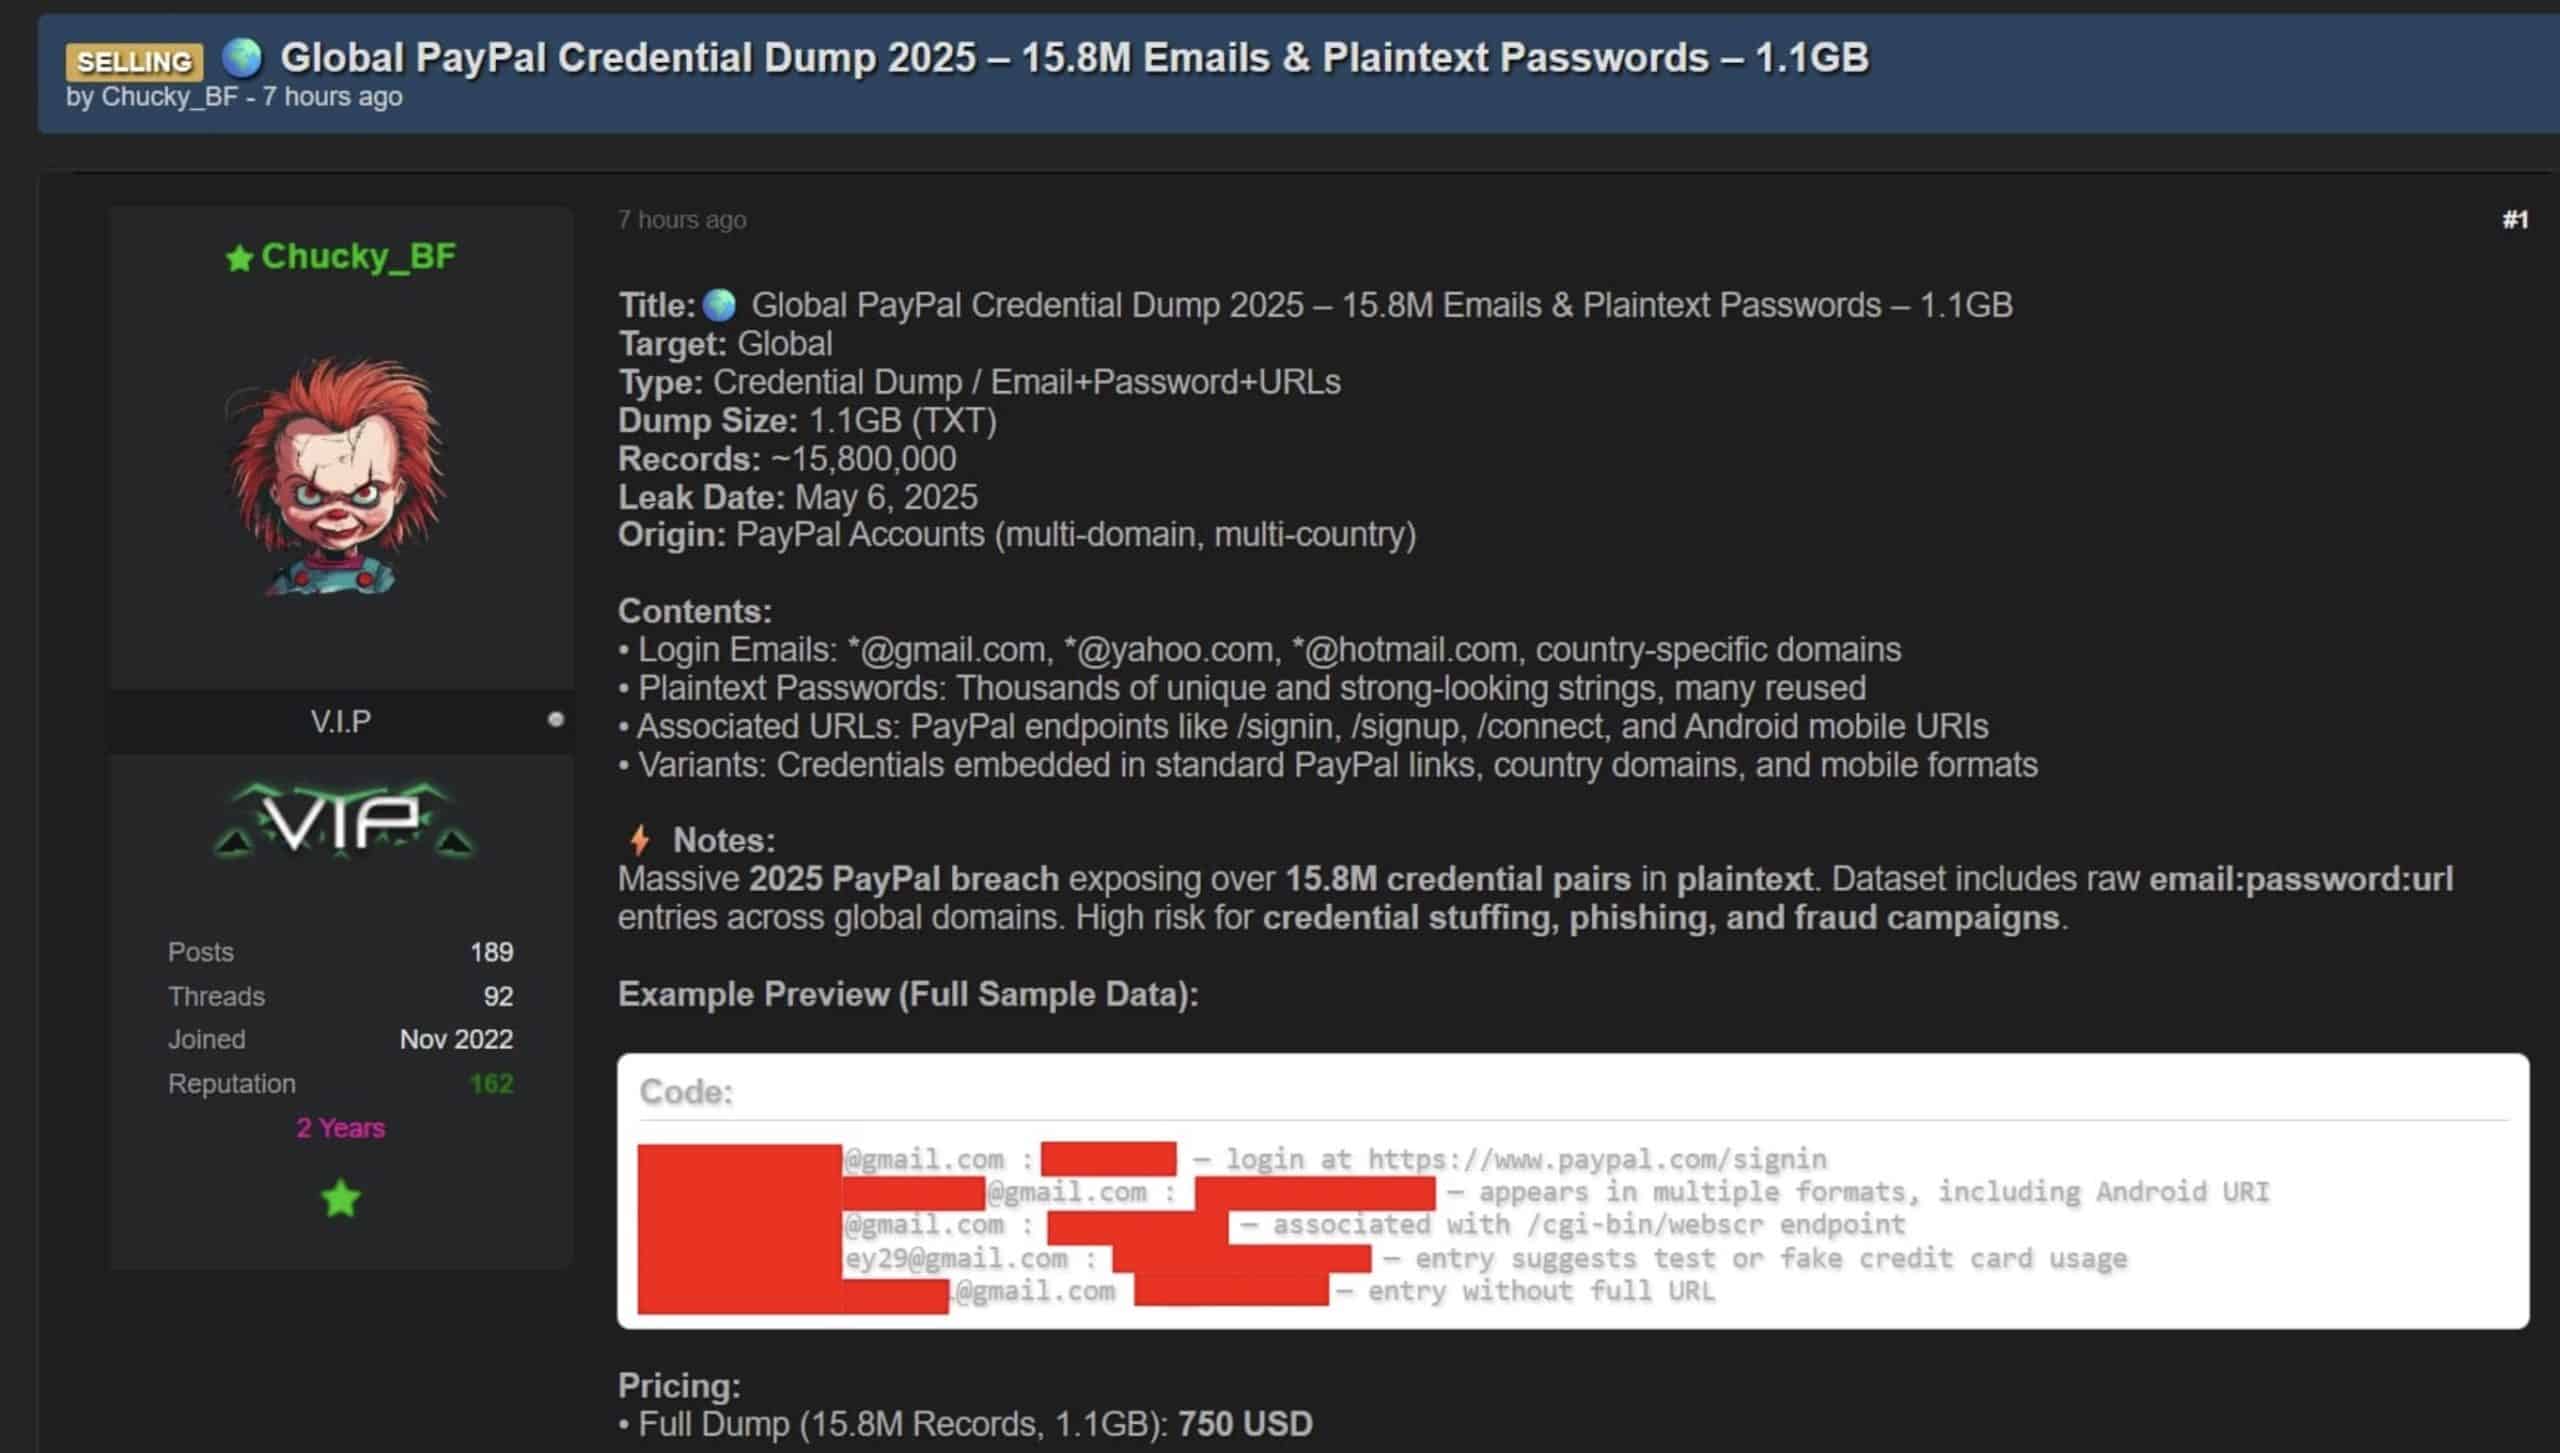
Une nouvelle fois, les données ont été découvertes sur le dark web, cette zone cachée du web. Un utilisateur a repéré un forum où Chucky_BF, un vendeur, propose un fichier de 1,1 Go.
Ce fichier contiendrait des adresses e-mails, des mots de passe non chiffrés et des URLs liées aux comptes PayPal. Nommée « Global PayPal Credential Dump 2025 », cette base de données est actuellement vendue pour 750 dollars, un prix habituel pour ce type de données sur le marché de la cyber-criminalité.
Les premiers échantillons, retrouvés sur X, montrent des structures comprenant des identifiants PayPal, ainsi que des chemins de connexion tels que /signin ou /connect, ce qui pourrait faciliter les tentatives de connexion automatisées.
La véracité de la fuite de données de PayPal mise en question
La source de cette fuite de données remporte une attention particulière. La méthode de récupération des données demeure floue, soulevant des interrogations sur leur authenticité.
Troy Hunt, expert en cybersécurité et fondateur de « Have I Been Pwned », a réagi rapidement. Sur le réseau social X, il exprime des doutes quant à la possibilité que PayPal ait effectivement exposé des mots de passe non sécurisés. Selon lui, cette fuite pourrait plutôt résulter de l’utilisation de malwares spécialisés, appelés infostealers.
Réponse de PayPal face aux allégations de violation de données
Pour apaiser les inquiétudes des utilisateurs, PayPal a réagi promptement. Un porte-parole a déclaré à Cybernews qu’aucune de ses bases de données n’avait subi de compromis, tout en renvoyant à un événement survenu en 2022.
Une première analyse des éléments suggère un mélange de comptes réels, de données réutilisées et de profils fictifs, pointant potentiellement en faveur de PayPal.