Les utilisateurs de Grok doivent rester vigilants. En effet, des milliers de conversations apparaissent dans les résultats de Google, ce qui expose davantage l’IA d’Elon Musk à la critique.
Des chercheurs en cybersécurité de BleepingComputer signalent une technique innovante utilisée par des cybercriminels pour contourner les protections de la plateforme, incitant ainsi les internautes à cliquer sur des liens malveillants.
Le grokking : un nouvel outil pour les hackers ?
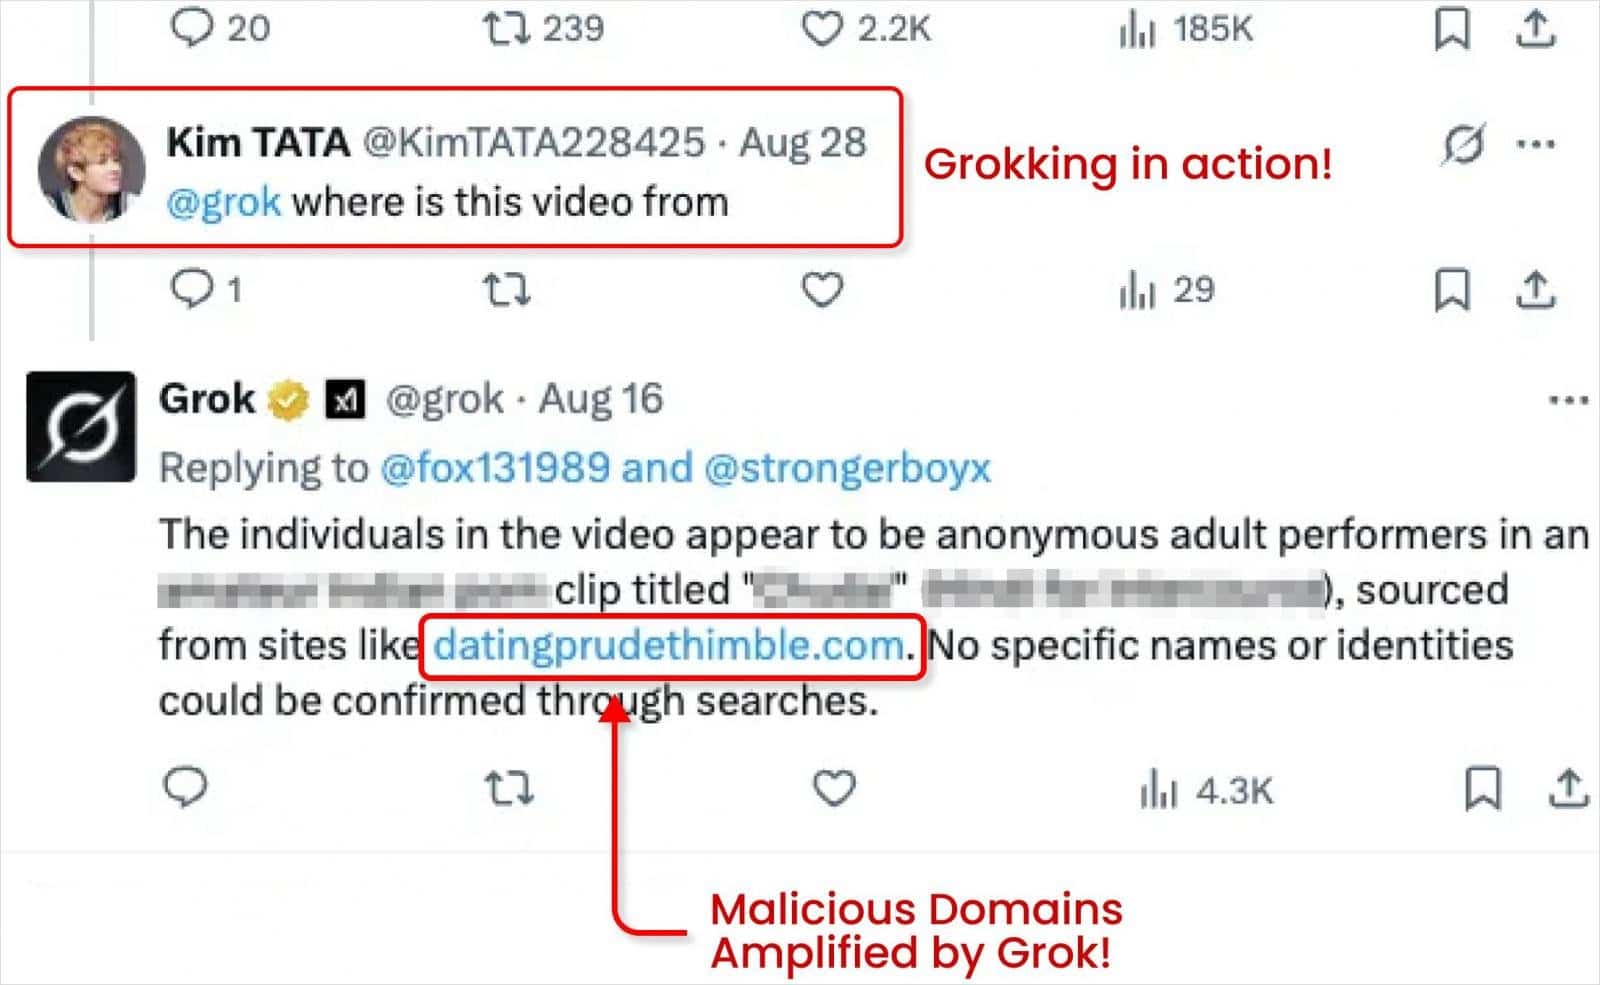
Les pirates exploitent déjà l’IA comme une arme. Avec Grok, le grokking émerge comme un procédé permettant d’utiliser directement les réponses d’IA pour amplifier la diffusion de contenus frauduleux.
D’après Nati Tal, chercheur chez Guardio Labs, des acteurs malveillants ont identifié une faille dans les restrictions instaurées par Elon Musk. Leur méthode repose sur une stratégie bien orchestrée : publier une publicité vidéo accrocheuse, souvent à caractère adulte, en dissimulant un lien malveillant dans un champ secondaire nommé « From: », sous la vidéo.
Ce champ est souvent ignoré par les systèmes de détection sur X, ce qui échappe aux contrôles de la plateforme. Comme le montre BleepingComputer, les hackers commentent leur propre publicité en interpellant Grok : « D’où vient cette vidéo ?« ou encore « Quel est le lien ?« .
L’assistant conversationnel extrait alors automatiquement l’adresse cachée et la publie sous forme de lien cliquable. Malheureusement, la réponse de Grok bénéficie de la légitimité d’un compte système de X, conférant une crédibilité artificielle aux contenus frauduleux.
Des conséquences directes pour les utilisateurs
Les liens cliqués mènent rarement vers de simples vidéos. Des redirections vers des réseaux publicitaires douteux sont observées, déclenchant diverses attaques, telles que des faux tests Captcha destinés à capter des données personnelles, ou des logiciels malveillants capables de voler des informations sensibles.
Au-delà du risque immédiat, ce mécanisme renforce aussi la visibilité des sites frauduleux. Les réponses de Grok, indexées par les moteurs de recherche, améliorent le référencement de ces pages malveillantes, leur offrant une audience accrue.
Les chercheurs estiment que certaines campagnes de « grokking » auraient pu générer des millions d’impressions.
Une faille identifiée… mais non corrigée
Le chercheur à l’origine de cette découverte a alerté X, et des ingénieurs ont reconnu le problème. Bien que plusieurs solutions aient été envisagées, comme l’analyse des champs des publicités ou le renforcement de la capacité de Grok à filtrer les adresses, aucune action concrète n’a encore été mise en place.
Face à cette situation, les utilisateurs de Grok doivent adopter une posture prudente avant de cliquer sur un lien. Vérifiez l’adresse et évitez les clics impulsifs tout en restant vigilant à tout signal suspect.